
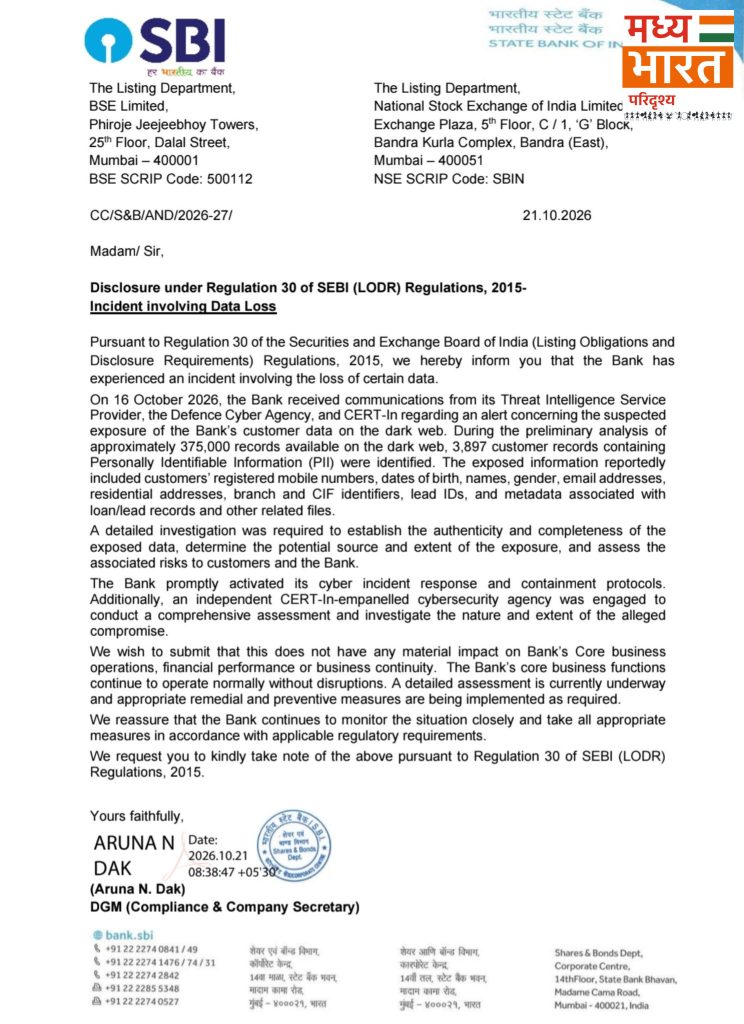
देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंक स्टेट बैंक ऑफ इंडिया (एसबीआई) के करीब 3,897 ग्राहकों की निजी जानकारी डार्क वेब पर उजागर होने का मामला सामने आया है। बैंक ने शुरुआती जांच में डार्क वेब पर मिले लगभग 3.75 लाख रिकॉर्ड की समीक्षा की, जिनमें से 3,897 रिकॉर्ड में ग्राहकों की व्यक्तिगत पहचान से जुड़ी जानकारी (PII) पाई गई। एसबीआई ने यह जानकारी स्टॉक एक्सचेंजों को दी है।
बैंक के अनुसार, लीक होने की आशंका वाले डेटा में ग्राहकों के नाम, रजिस्टर्ड मोबाइल नंबर, जन्मतिथि, लिंग, ईमेल आईडी और घर के पते शामिल हैं। इसके अलावा ब्रांच और सीआईएफ (CIF) नंबर, लीड आईडी, लोन या लीड रिकॉर्ड से जुड़ा मेटाडेटा तथा अन्य संबंधित फाइलों की जानकारी भी डेटा में मिली है।
अलर्ट 16 अक्टूबर को मिला
एसबीआई को 16 अक्टूबर को अपने थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और CERT-In से अलर्ट मिला था। इन संस्थाओं ने बैंक के ग्राहक डेटा के डार्क वेब पर संभावित एक्सपोजर की सूचना दी थी। इसके बाद बैंक ने प्रारंभिक जांच शुरू की और घटना की पुष्टि की। बैंक ने कहा है कि डेटा के स्रोत और पूरे प्रभाव की विस्तृत जांच जारी है।
जांच के लिए साइबर सुरक्षा एजेंसी नियुक्त
घटना के बाद एसबीआई ने साइबर इंसिडेंट रिस्पॉन्स और कंटेनमेंट प्रोटोकॉल सक्रिय कर दिए हैं। बैंक ने स्वतंत्र रूप से CERT-In-empanelled साइबर सुरक्षा एजेंसी को जांच का जिम्मा सौंपा है, जो संभावित डेटा कंप्रमाइज और ग्राहकों तथा बैंक के लिए जोखिम का आकलन करेगी।
एसबीआई का दावा है कि इस घटना का बैंक के मुख्य कारोबार, वित्तीय प्रदर्शन या सेवाओं पर कोई बड़ा प्रभाव नहीं पड़ा है। बैंक के अनुसार, सभी सेवाएं सामान्य रूप से चल रही हैं और कारोबारी गतिविधियों में कोई व्यवधान नहीं है।
ग्राहकों के लिए सावधानी जरूरी
इस तरह के डेटा लीक में नाम, मोबाइल नंबर और पते जैसी जानकारी का इस्तेमाल फिशिंग कॉल, धोखाधड़ी वाले संदेश या नकली लोन ऑफर के लिए हो सकता है। ग्राहकों को अनजान लिंक, OTP मांगने वाले कॉल या संदिग्ध मैसेज पर सावधान रहना चाहिए और बैंक से केवल आधिकारिक चैनलों के जरिए संपर्क करना चाहिए।
यह मामला बैंकिंग क्षेत्र में डेटा सुरक्षा और ग्राहक गोपनीयता के बढ़ते जोखिमों को फिर उजागर करता है। जांच के बाद ही यह स्पष्ट होगा कि लीक किस स्तर पर हुआ और इसकी जिम्मेदारी किस पर तय होती है।